ESET IDENTIFICÓ UN NUEVO CÓDIGO MALICIOSO QUE AFECTA A LATINOAMÉRICA
La botnet Win32/Napolar se encuentra entre
las amenazas destacadas de septiembre.
 Durante septiembre,
el Laboratorio de Investigación de ESET y Frontech, su distribuidor oficial en
Colombia, detectaron un nuevo código malicioso tipo botnet denominado
Win32/Napolar. Este malware puede servir múltiples propósitos, entre los
cuales se encuentran la conducción de ataques de Denegación de Servicios (Dos -
Denegaci), y el robo de información de sistemas infectados.
A través de
distintos navegadores, logra extraer datos ingresados en sitios web. Hasta el
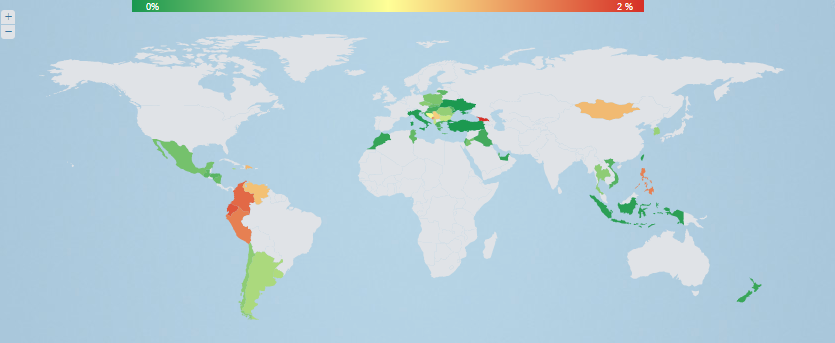
momento se detectaron miles de infecciones, muchas de las cuales están ubicadas
en Latinoamérica siendo Perú, Ecuador y Colombia los más afectados.
En cuanto a la
propagación, se cree que lo hace a través de Facebook, dado que este
código malicioso puede robar las credenciales de la red social, el atacante
puede utilizar las mismas para enviar mensajes desde las cuentas comprometidas
y tratar de infectar a los amigos de la víctima.